ISO 27001 Informationssicherheit
kostenlose Online-Unterweisung zur Informationssicherheit nach ISO/IEC 27001:2022 für alle Mitarbeitenden — mit Zertifikat
- 50–70 Min.
- 15 Module
- Zertifikat kostenlos
- ohne Konto
- Stand November 2026
5,0 · über 100 Google-Bewertungen für QM-Dienstleistungen Holger Grosser
Dieser Kurs auch in: Español
Kurz gesagt
Kostenlose Online-Unterweisung Informationssicherheit nach ISO/IEC 27001:2022 und NIS-2: Schutzziele, Passwörter und MFA, Phishing, Clean Desk, Klassifizierung, Sicherheitsvorfälle melden, Homeoffice. 15 Module, 25 Fragen, 80 % zum Bestehen, Zertifikat mit prüfbarer Nummer. 50–70 Min., Test ab 80 %, Zertifikat sofort als PDF – kostenlos, ohne Konto.
👥 Zielgruppe: Alle Mitarbeitenden mit Zugang zu Informationen oder IT-Systemen des Unternehmens — Büro, Vertrieb, Produktion, Service, Verwaltung, Beschäftigte und Geschäftsleitung in ISO/IEC-27001-zertifizierten Unternehmen und in Einrichtungen, die unter die NIS-2-Umsetzung fallen oder deren Kunden Sicherheitsnachweise verlangen
Welche Pflicht bzw. Normanforderung erfüllt diese Schulung?
Über diese Schulung
Über 80 Prozent aller Sicherheitsvorfälle beginnen mit menschlichem Verhalten — eine Phishing-Mail, ein weitergegebenes Passwort, ein fremder USB-Stick, ein offener Bildschirm. Deshalb verlangt ISO/IEC 27001:2022 in Kapitel 7.3, dass jede Person die Sicherheitspolitik, ihren eigenen Beitrag und die Folgen von Verstößen kennt; Control 6.3 fordert regelmäßige Sensibilisierung und Schulung. Mit der deutschen NIS-2-Umsetzung (NIS2UmsuCG, in Kraft seit 6. Dezember 2025) sind Cyberhygiene und Schulungen für besonders wichtige und wichtige Einrichtungen gesetzliche Pflicht — und über die Lieferkette oft auch für deren Zulieferer.
Diese Online-Unterweisung vermittelt den allgemeinen Teil: die drei Schutzziele, den Rechts- und Normrahmen (ISO/IEC 27001:2022 mit Amd 1:2024, ISO/IEC 27002:2022 mit 93 Controls, NIS-2-Umsetzung, BSI IT-Grundschutz, DSGVO, GeschGehG), die Pflichten jeder Person, sichere Passwörter und Mehrfaktor-Authentisierung nach BSI-Empfehlung, Phishing und CEO-Fraud, Clean Desk und mobile Geräte, Klassifizierung und Need-to-know, sichere Internetnutzung und KI-Dienste, Besucher und Social Engineering, Sicherheitsvorfälle erkennen und melden mit den Fristen nach BSIG und DSGVO, Homeoffice — und einen durchgespielten Praxisfall. 15 Module, 25 Fragen, Bestehensgrenze 80 Prozent, Teilnahmezertifikat mit prüfbarer Nummer und vollständiger Themenliste.
Was dieser Kurs leistet — und was nicht: Der Kurs leistet den allgemeinen Teil der Informationssicherheits-Unterweisung nach ISO/IEC 27001:2022 Kap. 7.3 und Control 6.3, mit Nachweis über Inhalte, Datum und Ergebnis. Er leistet nicht den betriebsspezifischen Teil — wer Informationssicherheitsbeauftragter ist, wie der Meldeweg bei einem Vorfall aussieht, welche Passwort-, Klassifizierungs-, Geräte- und Homeoffice-Regeln gelten, ob der Betrieb unter die NIS-2-Umsetzung fällt, kennt nur Ihr Unternehmen; dafür ist das Modul „Verfahren im eigenen Haus" da. Er ersetzt weder das Informationssicherheits-Managementsystem (ISMS) noch die Risikobeurteilung, keine technischen Maßnahmen der IT, keine Verpflichtung auf Vertraulichkeit und keine Rechtsberatung im Einzelfall. Das Teilnahmezertifikat ist kein ISO/IEC-27001-Zertifikat für das Unternehmen.
Inhalte im Überblick
- Worum es geht — und was dieser Kurs nicht istAbgrenzung: allgemeiner Teil der Informationssicherheits-Unterweisung nach ISO/IEC 27001:2022 Kap. 7.3 und Control 6.3 — ersetzt weder die betrieblichen Richtlinien noch das ISMS
- Der Rechts- und Normrahmen an einer Stelle — ISO/IEC 27001, NIS-2, BSI, DSGVORechts- und Normrahmen: ISO/IEC 27001:2022 mit Amd 1:2024, ISO/IEC 27002:2022 (93 Controls in 4 Themen), NIS-2-Umsetzung in Deutschland (NIS2UmsuCG / BSIG, in Kraft seit 06.12.2025), BSI IT-Grundschutz, Art. 32 DSGVO, GeschGehG
- Die drei Schutzziele — Vertraulichkeit, Integrität, VerfügbarkeitSchutzziele der Informationssicherheit: Vertraulichkeit, Integrität und Verfügbarkeit (ISO/IEC 27000, Kap. 3), Unterschied zu Datenschutz und IT-Sicherheit, Bedeutung im Arbeitsalltag
- Ihre Rolle und Ihre PflichtenPflichten jeder Person: Sicherheitspolitik einhalten, Authentisierungsinformationen schützen, zulässige Nutzung (Control 5.10), Ereignisse unverzüglich melden (Control 6.8), Schulung wahrnehmen (Kap. 7.3), Folgen von Verstößen (Control 6.4)
- Passwörter und Mehrfaktor-AuthentisierungPasswörter und Mehrfaktor-Authentisierung: Länge vor Komplexität (BSI-Empfehlung: kurz und komplex mit mindestens 8 Zeichen aus vier Zeichenarten oder lang mit 20 bis 25 Zeichen aus zwei Zeichenarten), Passphrasen, je Dienst ein eigenes Passwort, Passwortmanager, kein Wechsel ohne Anlass, MFA mit App oder Hardware-Token (Controls 5.17, 8.5)
- E-Mail-Sicherheit und PhishingE-Mail-Sicherheit und Phishing: Warnsignale (Dringlichkeit, Absenderadresse, Links, Anhänge, unplausible Bitten), CEO-Fraud, Spear-Phishing und KI-generierte Nachrichten, Vier-Fragen-Prüfung vor dem Öffnen, Rückfrage über unabhängigen Kanal, Melden statt Löschen (Controls 6.8, 8.7, 8.23)
- Arbeitsplatz, Bildschirmsperre und mobile GeräteArbeitsplatz und mobile Geräte: Clean Desk und Clear Screen (Control 7.7), Bildschirmsperre beim Verlassen und automatisch nach spätestens 10 Minuten, Drucker und Ausdrucke, Geräteverschlüsselung, Verlust sofort melden, fremde USB-Sticks nie anschließen (Controls 7.9, 7.10, 8.1)
- Vertraulichkeit, Klassifizierung und Need-to-knowKlassifizierung und Vertraulichkeit: vier Stufen (öffentlich, intern, vertraulich, streng vertraulich), Kennzeichnung (Controls 5.12, 5.13), Need-to-know und Zugriffsrechte (Control 5.15), keine privaten Cloud-Dienste, Vertraulichkeitsvereinbarungen (Control 6.6), sichere Entsorgung nach DIN 66399 ab Sicherheitsstufe P-4 (Control 7.14)
- Sichere Internetnutzung, Software und Social MediaSichere Internetnutzung: HTTPS und Browserwarnungen richtig lesen, Downloads nur aus freigegebenen Quellen, keine eigene Softwareinstallation (Control 8.19), Webfilter (Control 8.23), KI-Dienste und Firmendaten, Social Media und Firmeninformationen (Control 5.10)
- Besucher, Zutritt und Social EngineeringBesucher und Social Engineering: Besucheranmeldung und Begleitung (Controls 7.1, 7.2, 7.6), Tailgating, Pretexting, Autoritäts- und Dringlichkeitsdruck, Identität über bekannten Kanal prüfen, höflich aber bestimmt zum Empfang verweisen
- Sicherheitsvorfälle erkennen und meldenSicherheitsvorfälle: Warnsignale (Ransomware, fremde Anmeldungen, Fehlversand, Geräteverlust), Sofortmaßnahmen (Netz trennen, nicht ausschalten, nichts selbst „retten“), unverzügliche Meldung (Control 6.8), Vorfallbehandlung (Controls 5.24–5.28), Fristen 24 h / 72 h / 1 Monat nach § 32 BSIG und 72 h nach Art. 33 DSGVO, Fehlerkultur
- Homeoffice, mobiles Arbeiten und VideokonferenzenHomeoffice und mobiles Arbeiten: nur Firmengeräte, VPN für den Zugriff, verschlüsseltes WLAN (WPA2/WPA3), kein Mitlesen durch Haushalt und Umfeld, Ausdrucke und Entsorgung zu Hause, Videokonferenzen nur mit freigegebenen Werkzeugen, Sichtschutz und Geräte nie unbeaufsichtigt an öffentlichen Orten (Controls 6.7, 7.9, 8.1)
- Praxisfall: Die Rechnung im AnhangPraxisfall Phishing-Anhang: Entscheidungspfad vom geöffneten Anhang über Netztrennung und sofortige Meldung bis zur Bewertung durch die zuständige Stelle — Fristen nach § 32 BSIG und Art. 33 DSGVO, Lernen aus dem Vorfall (Controls 5.25–5.27, 6.8)
- Verfahren im eigenen HausVerfahren im eigenen Haus: Informationssicherheitsbeauftragter und Ansprechpartner, Meldeweg und Notfallnummer bei Sicherheitsvorfällen, Passwort- und MFA-Richtlinie, Klassifizierungsstufen, erlaubte Geräte, Software und Cloud-Dienste, Homeoffice-Regeln, NIS-2-Betroffenheit des Betriebs
- NachweisführungNachweisführung: Schulungsnachweis als dokumentierte Information (Kap. 7.2, 7.3, 7.5), Control 6.3 — Erstunterweisung vor dem ersten Zugriff, Wiederholung regelmäßig (in der Praxis jährlich), Nachweis gegenüber Auditor, Kunden und Aufsicht, Schulungspflicht der Geschäftsleitung nach § 38 BSIG
Ihr Zertifikat – und wie jeder die Echtheit prüft
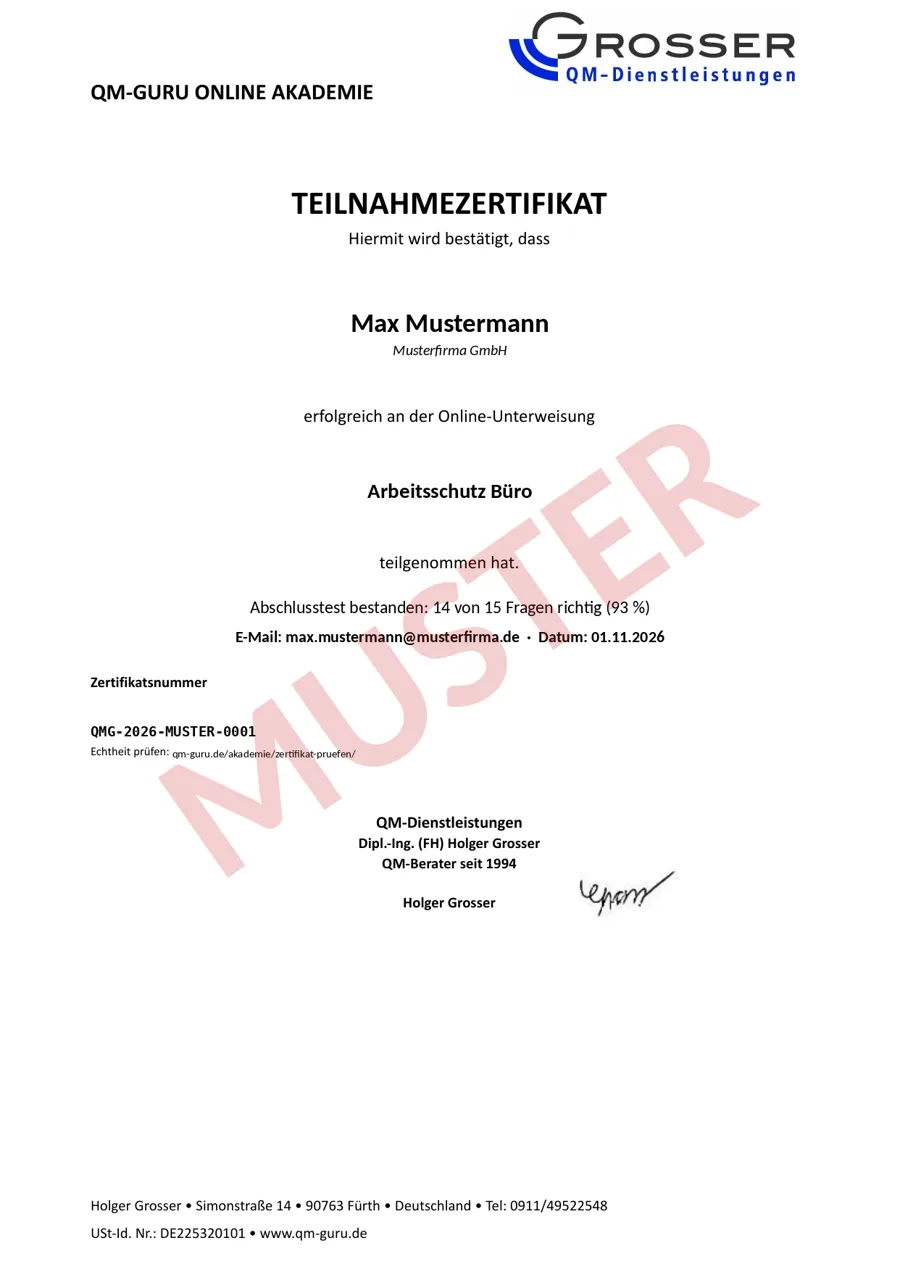
- Test bestehen (ab 80 %) – das Zertifikat kommt sofort als PDF per E-Mail, kostenlos.
- Nummer und QR-Code stehen auf jedem Zertifikat.
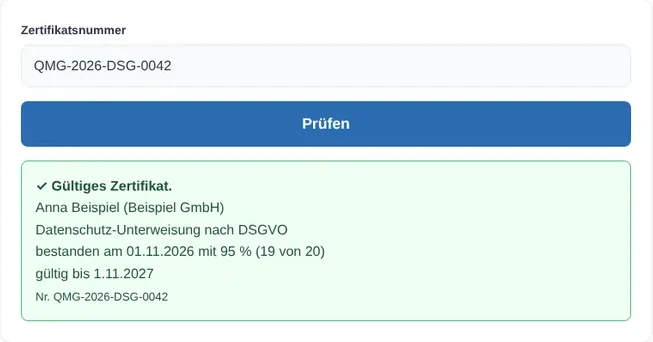
- Echtheit prüfen: Auditor, Kunde oder Arbeitgeber scannt den QR-Code oder gibt die Nummer ein und sieht sofort Name, Kurs, Ergebnis und „gültig bis“. Die E-Mail-Adresse wird nie angezeigt.
- Auf LinkedIn zeigen: nach dem Bestehen mit einem Klick ins Profil unter „Bescheinigungen und Zertifikate“ eintragen.
Häufige Fragen
Ist der Kurs wirklich kostenlos?
Ja. Keine Anmeldung, keine Zahlungsdaten, keine Testphase. Ihre E-Mail-Adresse geben Sie nur an, damit das Zertifikat zugestellt werden kann.
Reicht das Zertifikat als Awareness-Nachweis für das ISO-27001-Audit?
Es dokumentiert Inhalt, Umfang, Datum und Testergebnis je Person — die Nachweisform, die Auditoren zu Kap. 7.2/7.3 und Control 6.3 erwarten. Den betriebsspezifischen Teil (ISB, Meldeweg, Richtlinien) muss das Unternehmen ergänzen und dokumentieren; als Festpreis-Anpassung füllen wir das Modul „Verfahren im eigenen Haus" für Ihren Betrieb aus.
Hat die Unterweisung etwas mit NIS-2 zu tun?
Ja. Das NIS2UmsuCG (in Kraft seit 6. Dezember 2025) verpflichtet besonders wichtige und wichtige Einrichtungen nach § 30 BSIG zu Cyberhygiene und Schulungen, und nach § 38 BSIG muss die Geschäftsleitung selbst regelmäßig an Schulungen teilnehmen. Der Kurs deckt die Basisthemen ab; ob Ihr Unternehmen betroffen ist, klärt er nicht.
Warum liegt die Bestehensgrenze bei 80 Prozent?
Das Zertifikat soll als belastbarer Awareness-Nachweis im Zertifizierungsaudit und gegenüber Kunden taugen. 20 von 25 Fragen müssen richtig sein; der Test kann wiederholt werden.
Wie oft muss die Unterweisung wiederholt werden?
Die Norm verlangt „regelmäßig“ ohne feste Frist. Zertifizierer und BSI erwarten in der Praxis eine jährliche Unterweisung sowie eine Erstunterweisung vor dem ersten Zugriff auf Firmensysteme — zusätzlich nach Sicherheitsvorfällen und wesentlichen Änderungen.
Was steht auf dem Zertifikat?
Name, Kurs, Datum, Ergebnis, die vollständige Liste der 15 Schulungsinhalte, die Norm- und Rechtsgrundlagen mit dem Hinweis auf den betrieblichen Teil und eine Zertifikatsnummer, die über die Prüfseite der Akademie verifizierbar ist — ohne Anzeige der E-Mail-Adresse.